 IP ağları üzerinde gerçek zamanlı trafik analizi ve paket loglaması yapabilen; yazılım protokol analizi, içerik tarama / eşleme yapabildiği gibi, arabellek taşması, port taraması, CGI saldırısı, işletim sistemi parmakizi denemesi gibi pek çok saldırı ve zararlı / şüpheli yazılım çeşidini tespit edebilen Snort‘un 3.3.3.0 sürümü, GitHub üzerinden duyuruldu. Paket iş parçacıkları tamamen başlatıldıktan sonra kontrol komutlarının işlendiği ve kod temizlemeyle gelen yeni sürümde, FileFlows yıkıcısında kullanılmayan değişkenin kaldırıldığı söyleniyor. Farklı paket türleri için zaman aşımı işlemenin optimize edildiği belirtilirken, ek verilerde normalleştirilmiş URI’nin günlüğe kaydedildiği söyleniyor. Snort 3.3.3.0 hakkında bilgi edinmek için GitHub duyurusunu incelemek mümkün. Snort; performans, basitlik ve esnekliğe dayalıdır. Ayrıca modüler eklenti mimarisini kullanan tespit motoru da vardır. Gerçek zamanlı alarm mekanizması bulunan Snort; Windows istemcilerine WinPopup pencereleri çıkarabilir, Linux türevlerinde alarm mekanizmalarını syslog’a dahil edebilir ya da özelleştirilmiş günlük dosyasında alarmları biriktirebilir. tenant_id’yi devre dışı bırakmak için derleme zamanı seçeneği eklenen yeni sürümde, yerleşik kural dokümantasyon güncellemeleri yapıldığı söyleniyor. IP akış profili oluşturmak için yeni parametreler sunulduğu ifade ediliyor.
Tim Keary’in hazırladığı Snort Cheat Sheet başlıklı sayfayı incelemenizi öneririm. Yazarın hazırladığı tabloya, aşağıdaki resme tıklayarak da erişebilirsiniz.
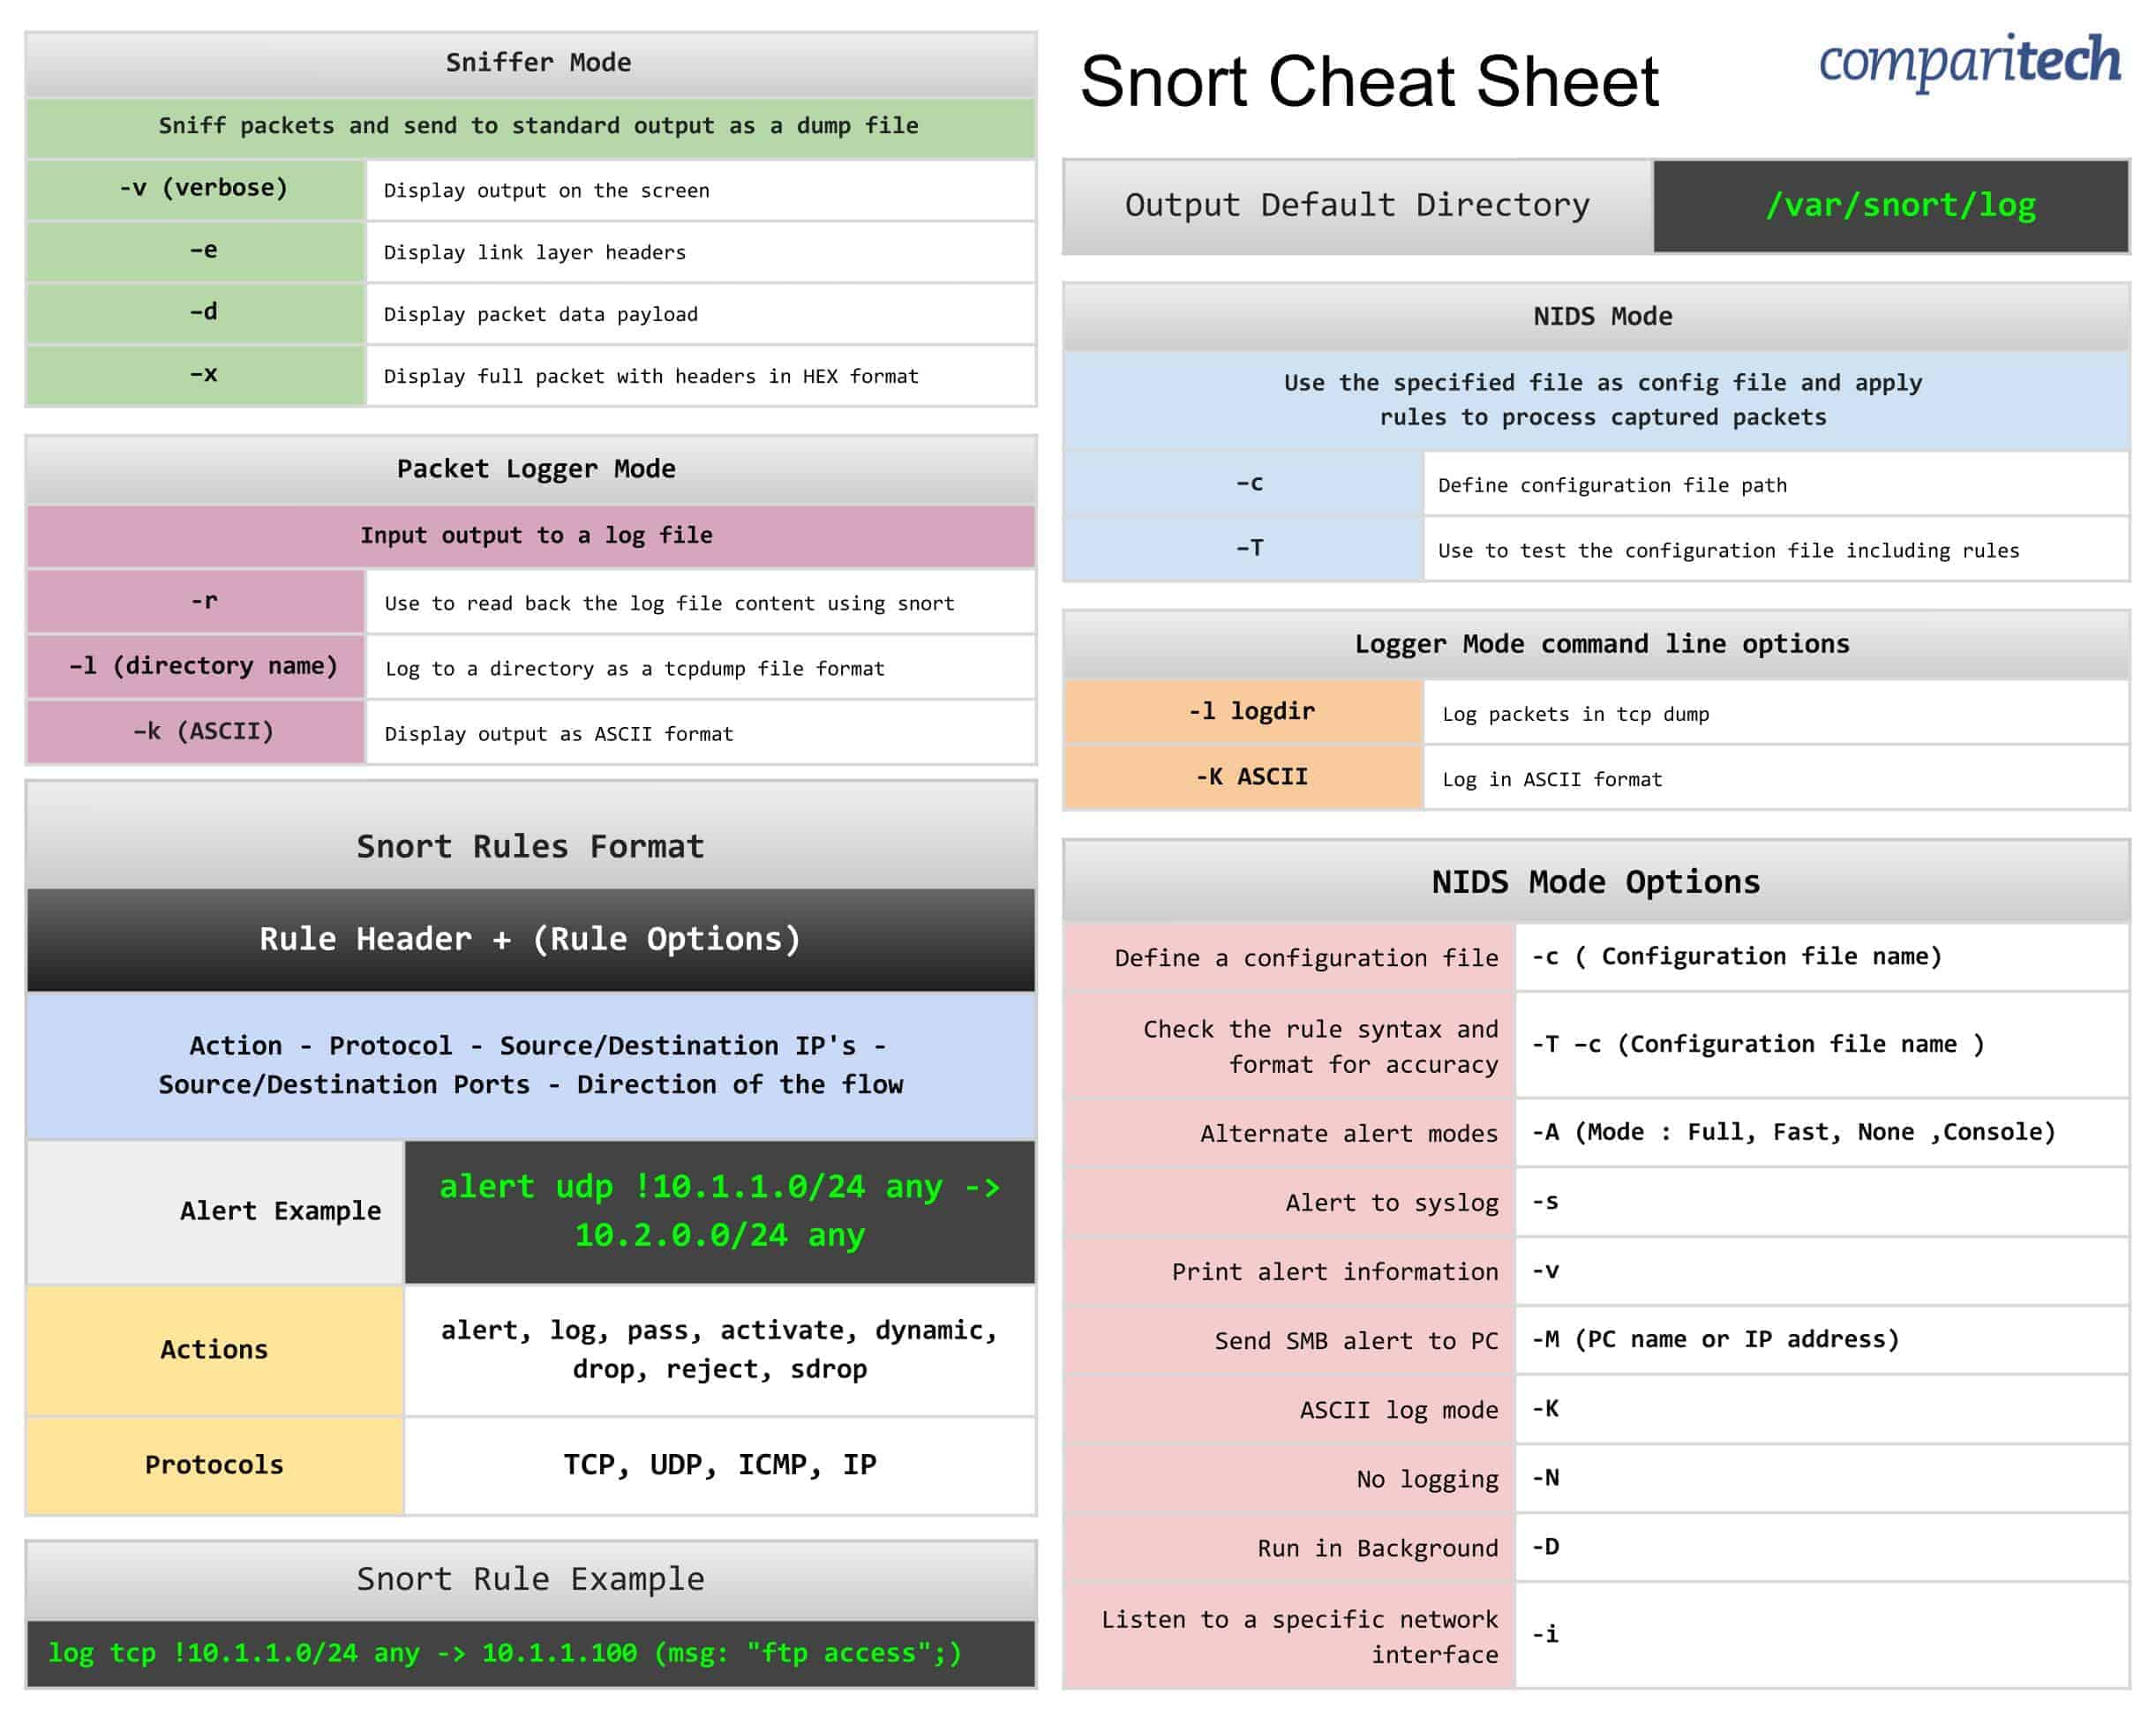
Aynı tablonun .pdf formatında olanına ise buradan ulaşabilirsiniz.
 Daha önce GTK+ olan ismi, GTK olarak
 İnsanların ihtiyaç duydukları sağlam bir sistemi sağlamayı amaçlayan ve işlevsellik bakımından belli bir genişliği sağlayan
 Başlangıçta Puppy Linux’un bir türevi olarak oluşturulan, daha sonra Puppy Linux tarzını koruyarak bağımsız bir
 Masaüstü ve oyun ihtiyaçlarına odaklanan, openSUSE tabanlı, Brezilya kökenli bir