 IP ağları üzerinde gerçek zamanlı trafik analizi ve paket loglaması yapabilen; yazılım protokol analizi, içerik tarama / eşleme yapabildiği gibi, arabellek taşması, port taraması, CGI saldırısı, işletim sistemi parmakizi denemesi gibi pek çok saldırı ve zararlı / şüpheli yazılım çeşidini tespit edebilen Snort‘un 3.12.4.0 sürümü, GitHub üzerinden, Priyanka Gurudev tarafından duyuruldu. HandshakeComplete olayından ClientHello alanlarının okunduğu belirtilirken, tünel trafiğiyle yapışkan beyaz liste kararının işlenmesinin iyileştirildiği ifade ediliyor. alert_syslog’da meta verilerin saklandığı belirtilirken, cppcheck constParameterPointer uyarısının düzeltildiği söyleniyor. IDS modunda reject ve react’ın düzeltildiği söylenirken, IDS modunda reject için reset eyleminin atlandığı belirtiliyor. TLS null bayt dize işlemesinde bellek sızıntısının düzeltildiği belirtilirken, uyarlanabilir profiller etkinleştirildiğinde TLS şifre çözme atlamasının düzeltildiği söyleniyor. Snort 3.12.4.0 hakkında bilgi edinmek için GitHub sürümler sayfasını incelemek mümkün. Snort; performans, basitlik ve esnekliğe dayalıdır. Ayrıca modüler eklenti mimarisini kullanan tespit motoru da vardır. Gerçek zamanlı alarm mekanizması bulunan Snort; Windows istemcilerine WinPopup pencereleri çıkarabilir, Linux türevlerinde alarm mekanizmalarını syslog’a dahil edebilir ya da özelleştirilmiş günlük dosyasında alarmlarını biriktirebilir.
Tim Keary’in hazırladığı Snort Cheat Sheet başlıklı sayfayı incelemenizi öneririm. Yazarın hazırladığı tabloya, aşağıdaki resme tıklayarak da erişebilirsiniz.
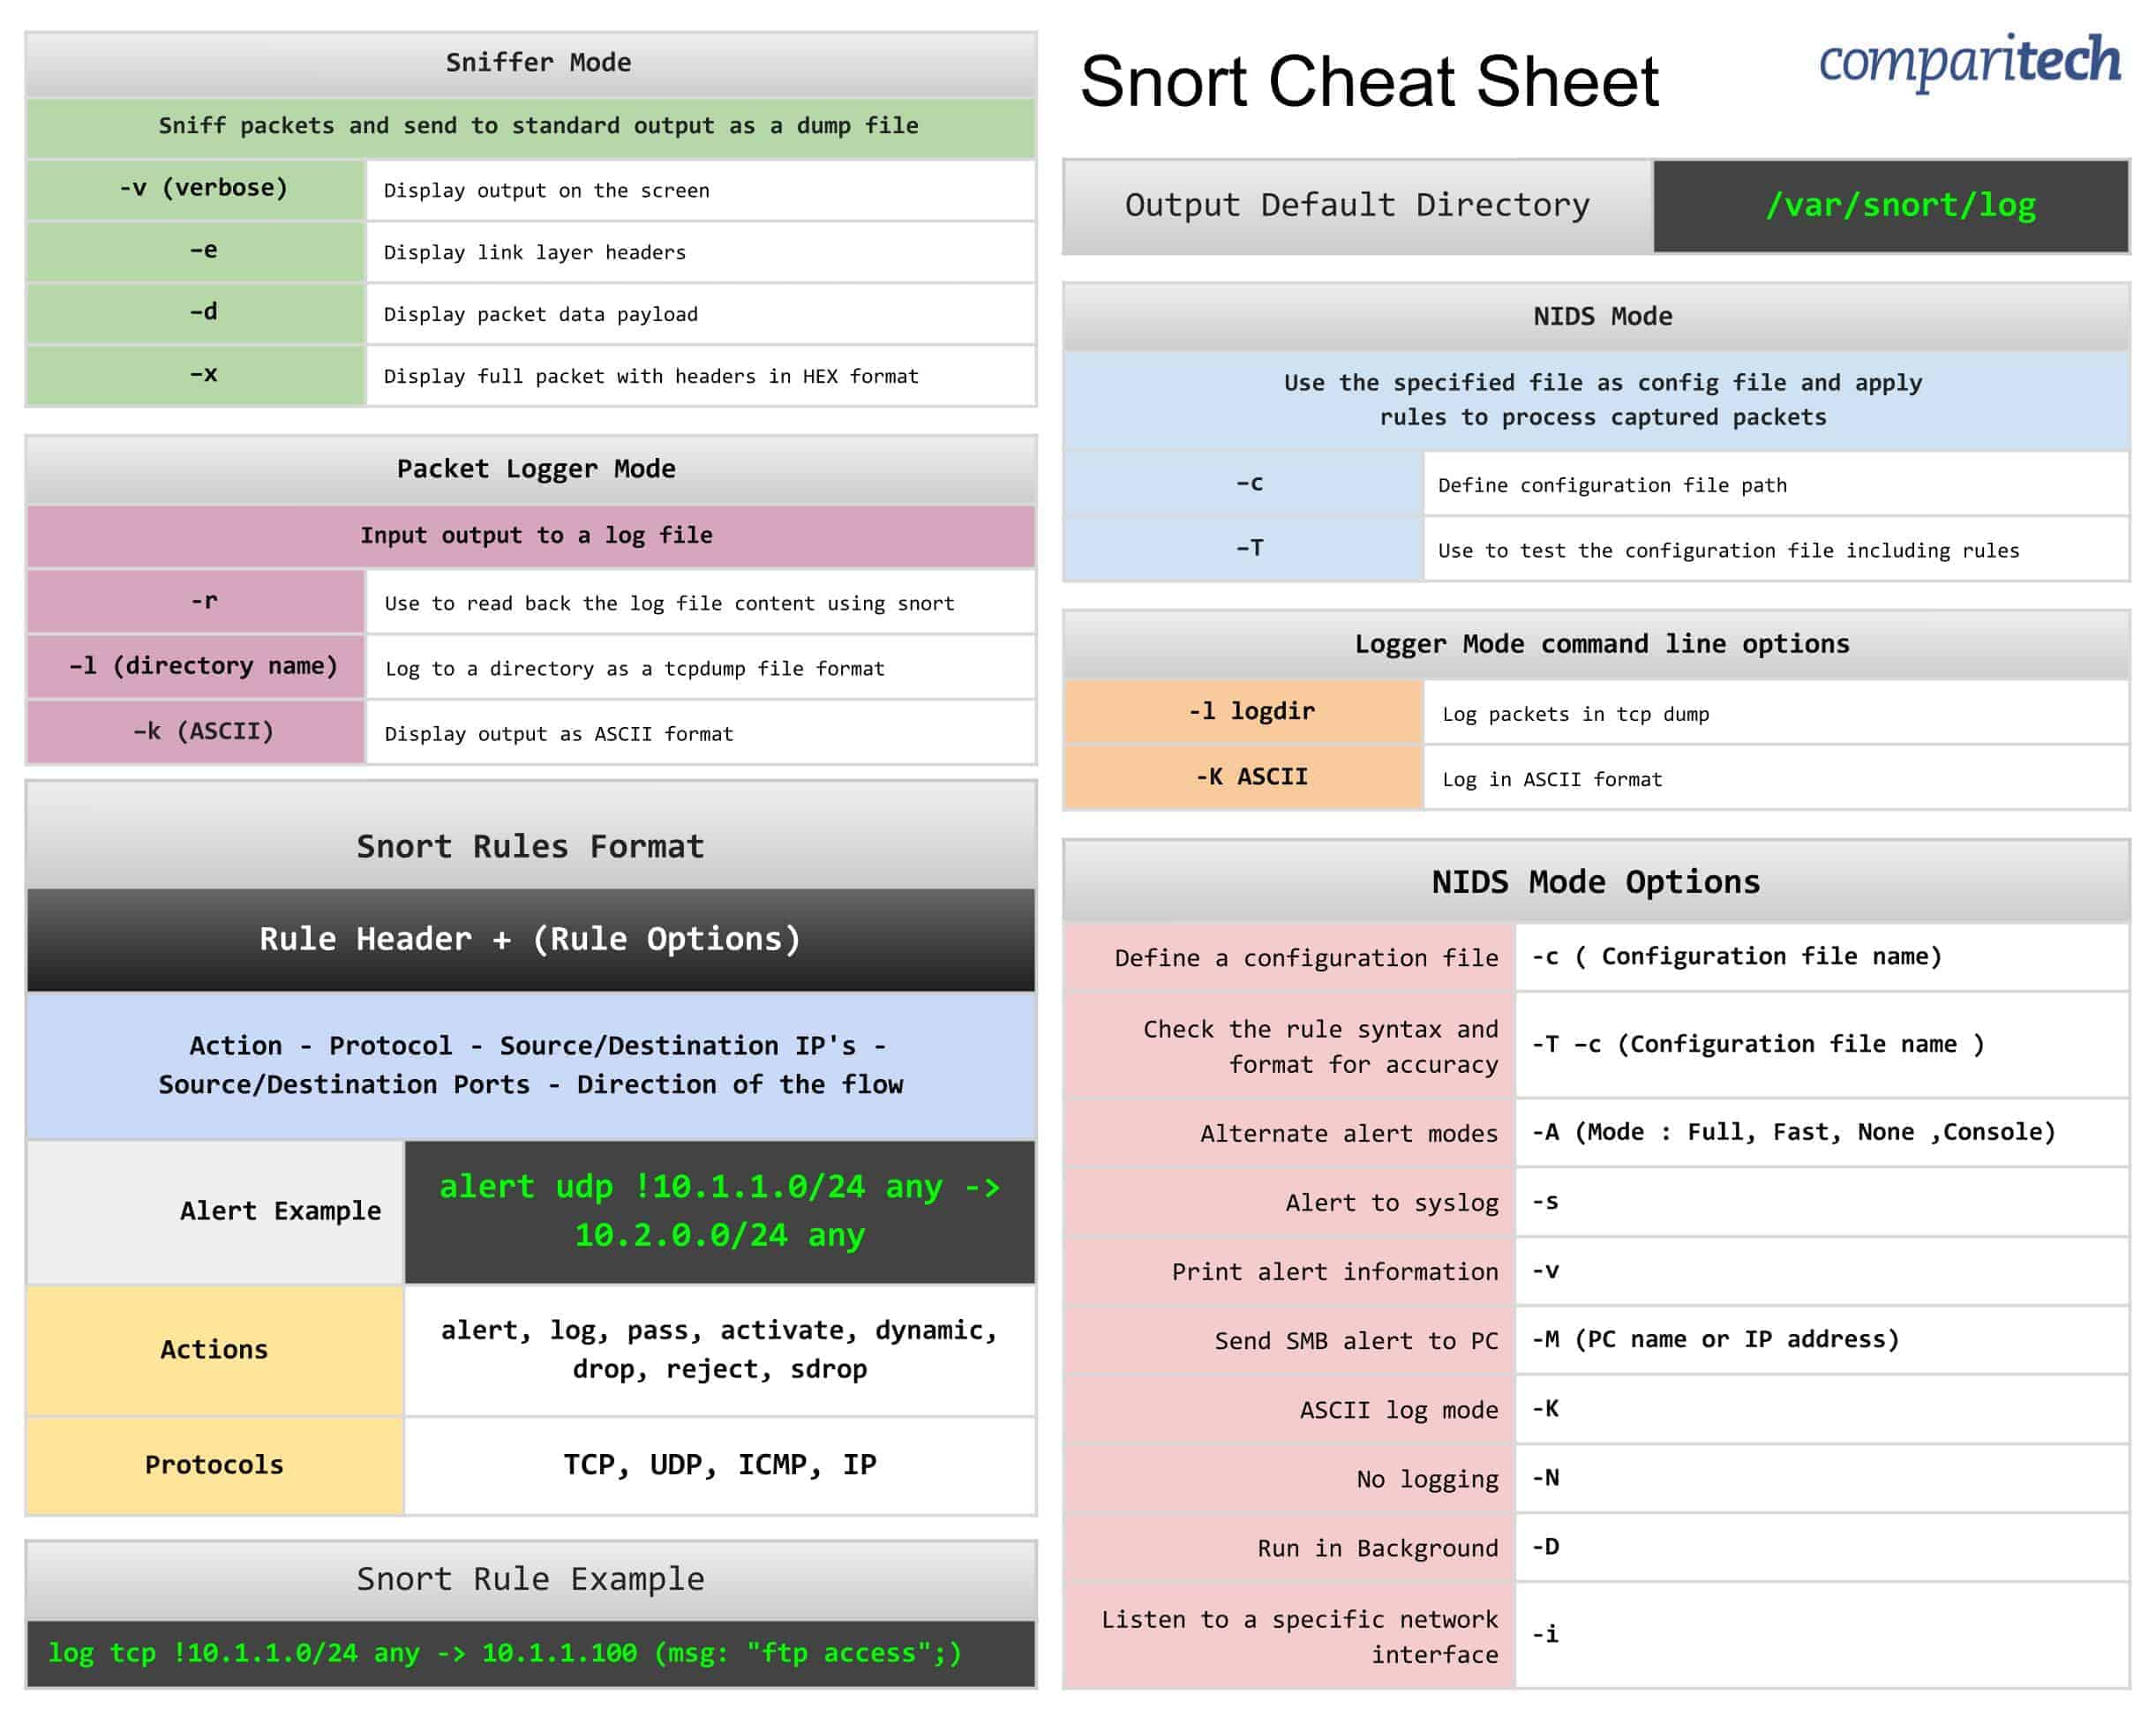
Aynı tablonun .pdf formatında olanına ise buradan ulaşabilirsiniz.
Comments are closed.